
İnternetin yarıdan fazlasının temelini oluşturan PHP, bu kez dünyayı sarsan bir siber güvenlik krizinin merkezinde. Yapay zekâ desteğiyle tespit edilen açıklar, giriş yapılmaksızın zararlı kod yazılmasına kapı açıyor. Uzmanlar dün gece bir yamanın yayımlanacağını duyurmuştu.
Uluslararası kuruluşlardan çevrim dışı kalma tavsiyesi
Açıkların sunucunun dosya sistemine ve veri tabanına doğrudan erişim sağlayabileceği uyarısı, ülkeleri hızla harekete geçirdi. NSA, Birleşik Krallık'ın NCSC'si, Avustralya ve AB siber güvenlik yetkilileri, yamayı uygulayamayan kurumlara sitelerini geçici olarak tamamen kapatmalarını tavsiye etti.
ABD Ulusal Güvenlik Ajansı, PHP kullanan her kuruluşu iki kritik açığı kapatacak güncellemeye hazır olması yönünde uyardı. Güncelleme yapılamıyorsa, sorun tam çözülene dek sistemin çevrim dışına alınması öneriliyor.
Hangi siteler karartıldı?
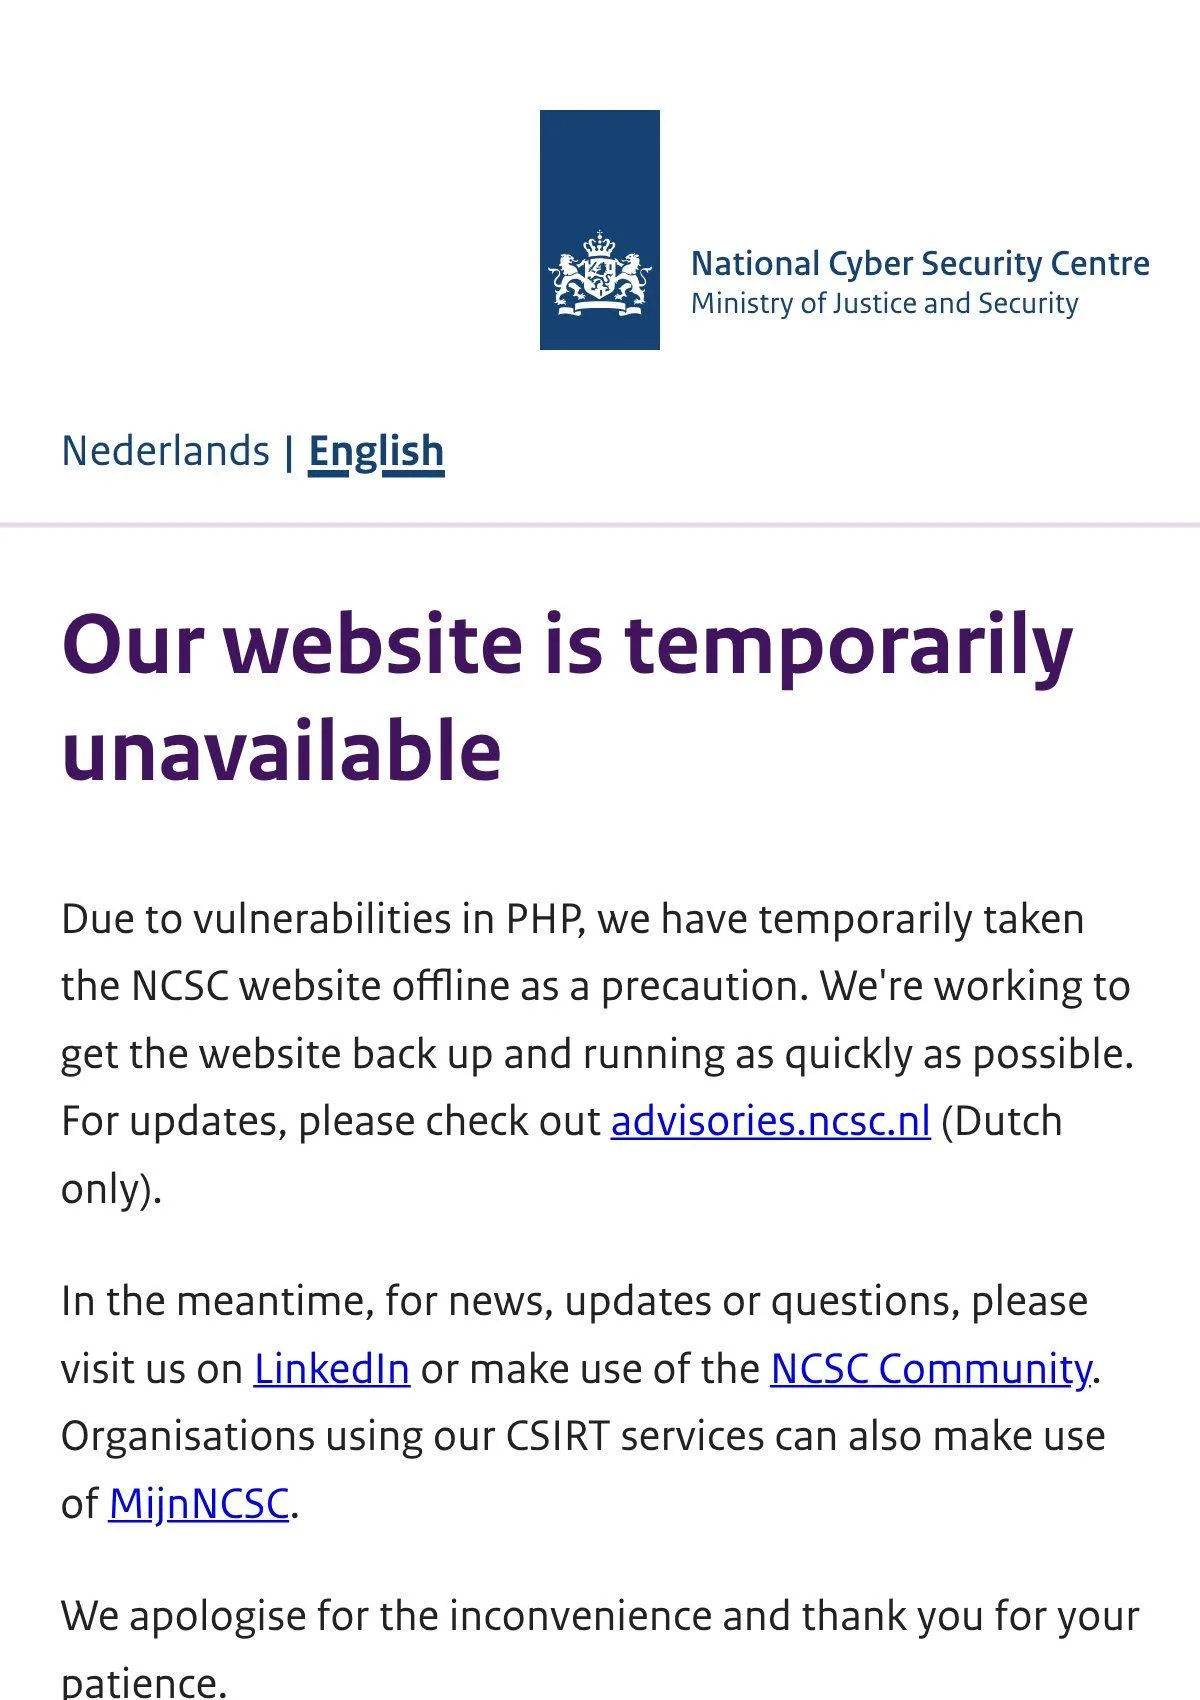
Almanya Dijital Bakanlığı bazı kamu sitelerini önleyici tedbir olarak kapattı. Fransa İçişleri Bakanlığı valilik sitelerini erişime kapattığını duyurdu. Hollanda'da ise Ulusal Siber Güvenlik Merkezi ile birlikte Rotterdam Limanı, Overheid.nl, futbol federasyonu KNVB, en büyük beş siyasi parti ve çok sayıda hastane sitesi çevrim dışı bırakıldı.
Finlandiya'da devlet IT merkezi Valtori kamu web hizmetlerini durdururken, Çek Cumhuriyeti hükümeti siber güvenlik kurumunun önerisiyle resmi sitesini kapattı. Türkiye'de Siber Güvenlik Başkanlığı ülke genelinde uyarı yayımladı.
Wikipedia'nın arkasındaki Wikimedia Foundation, PHP çalıştıran bazı sistemlerini yamalar uygulanana dek kapattı. Birleşik Krallık'ta Edinburgh Belediye Meclisi ile BBC'nin Doctor Who ve The Traitors gibi programlarının sayfaları erişilemez oldu. Japonya Başbakanı Sanae Takaichi, kamuya açık sitelerin PHP kullanıp kullanmadığının acilen incelenmesi çağrısında bulundu.
Eski PHP sürümleri tehlike altında
CERT-EU'nun değerlendirmesine göre açıklar, 2004'te yayımlanan PHP 5'e kadar geriye giden versiyonları etkileyebilir. PHP Foundation ise yamaları yalnızca en güncel sürümler için yayımladı; bu yüzden PHP 8.1 ve öncesini kullanan sistemlerin acilen yükseltmesi gerekiyor.
Cloudflare yöneticilerinden Dane Knecht, ilk saldırı girişimlerinin gözlenmeye başlandığını, yeni koruma katmanlarının devreye alındığını bildirdi. Saldırganların yetkisiz uzaktan kod çalıştırarak zararlı yazılım yükleyebileceği belirtiliyor. Şu ana dek bir saldırıyla karşılaşılmadı ancak risk sürüyor; uzmanlar bunu son yılların en büyük güvenlik açığı olarak nitelendiriyor.
Yorumlar (0)
Henüz yorum yok. İlk yorumu siz yapın!