
Google Play Store, bu kez WhatsApp adını taşıyan sahte bir uygulama yüzünden güvenlik tartışmalarının odağına yerleşti. Reddit'te "2ne1cheese" kullanıcı adını kullanan bir kişinin r/mildlyinfuriating topluluğunda yaptığı paylaşımla gün yüzüne çıkan olayda, sahte uygulamanın arama sonuçlarında sponsorlu reklam olarak gösterildiği ortaya çıktı.
Yarım milyonu aşan indirme
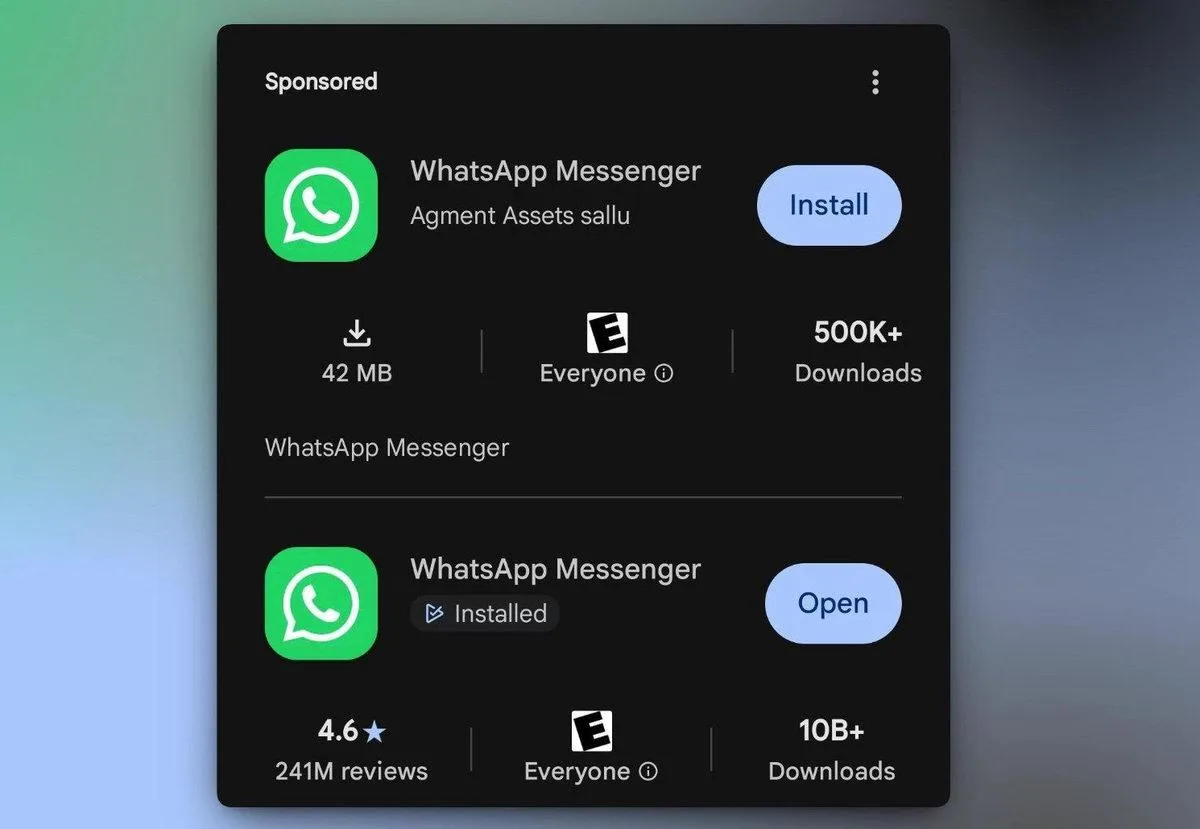
Eylül ayında mağazaya yüklendiği belirtilen sahte yazılım, Play Store verilerine göre 500 binin üzerinde indirmeye ulaştı. Resmî WhatsApp'ın 10 milyarı aşan indirme sayısının yanında küçük kalan bu rakam, sahte bir uygulama için son derece yüksek bir riski temsil ediyordu. Haberimizin hazırlanması sırasında yaptığımız kontrolde ise uygulamanın mağazadan kaldırıldığını, artık listelenmediğini gördük.
Olay, kısa süre önce 100 bin indirmeye ulaşan ve ardından mağazadan kaldırılan sahte bir Google Chrome uygulamasının hemen ardından geldi. Bu tablo, Play Store'un denetim mekanizmasındaki açığın tekil bir vakadan ibaret olmadığını gözler önüne seriyor.
Kopya sayfa ve gizemli geliştirici hesabı
Detaylara bakıldığında, sahte yazılımın "Agment Assets sallu" adlı bir geliştirici hesabından yüklendiği anlaşılıyor. Söz konusu hesap altında mağazada yayında olan başka hiçbir uygulama bulunmuyor. Sahte liste, orijinal WhatsApp'ın ekran görüntülerini ve açıklama metinlerini birebir kopyalayarak ziyaretçilere tamamen gerçek bir görünüm sunmuştu.
Öte yandan sponsorlu sonuç her aramada karşımıza çıkmıyordu. Mobil ve web arayüzünde yapılan denemelerde, aramada en üstte doğrudan resmî uygulamanın çıktığı durumlar da gözlendi. Yine de reklam belirli kullanıcı gruplarına sunulduğu için dikkatsiz kullanıcılar doğrudan sahte kopyaya yöneldi.
Erken Erişim programındaki boşluk
Sahte uygulamanın Play Store'un güvenlik filtrelerini ve topluluk denetimini nasıl aştığı da yavaş yavaş netleşiyor. İncelemelere göre yazılım, Google Play'in "Erken Erişim" programındaki bir açıktan yararlandı. Bu programda yer alan uygulamalarda herkese açık kullanıcı yorumları ve puanlamalar devre dışı bırakılıyor.
Dolandırıcılar tam da bu durumdan faydalandı. Uygulamayı indiren kullanıcılar, mağaza sayfasına olumsuz yorum yazamadığı ya da düşük puan veremediği için diğer kişileri uyarma imkânı bulamadı. Böylece sahte yazılım, herhangi bir uyarı sinyali almadan uzun süre mağazada varlığını sürdürdü.
Yorumlar (0)
Henüz yorum yok. İlk yorumu siz yapın!