
PHP bildet das Fundament von mehr als der Hälfte des Internets – und steht nun im Zentrum einer Cybersecurity-Krise, die weltweit Wellen schlägt. Mit Unterstützung künstlicher Intelligenz entdeckte Schwachstellen ermöglichen es Angreifern, ohne Anmeldung schädlichen Code einzuschleusen. Experten hatten in der Nacht zuvor die Veröffentlichung eines Patches angekündigt.
Internationale Behörden raten zur Abschaltung
Die Warnung, dass die Schwachstellen direkten Zugriff auf das Dateisystem und die Datenbank eines Servers ermöglichen könnten, löste schnelle Reaktionen aus. Die NSA, das britische NCSC, australische und EU-Cybersecurity-Behörden empfahlen Institutionen, die den Patch nicht umsetzen können, ihre Websites vorübergehend vollständig offline zu nehmen.
Die US-amerikanische National Security Agency warnte alle Organisationen, die PHP einsetzen, sich auf das Update vorzubereiten, das die zwei kritischen Schwachstellen schließt. Ist ein Update nicht möglich, wird empfohlen, das System bis zu einer vollständigen Lösung vom Netz zu nehmen.
Welche Websites wurden abgeschaltet?
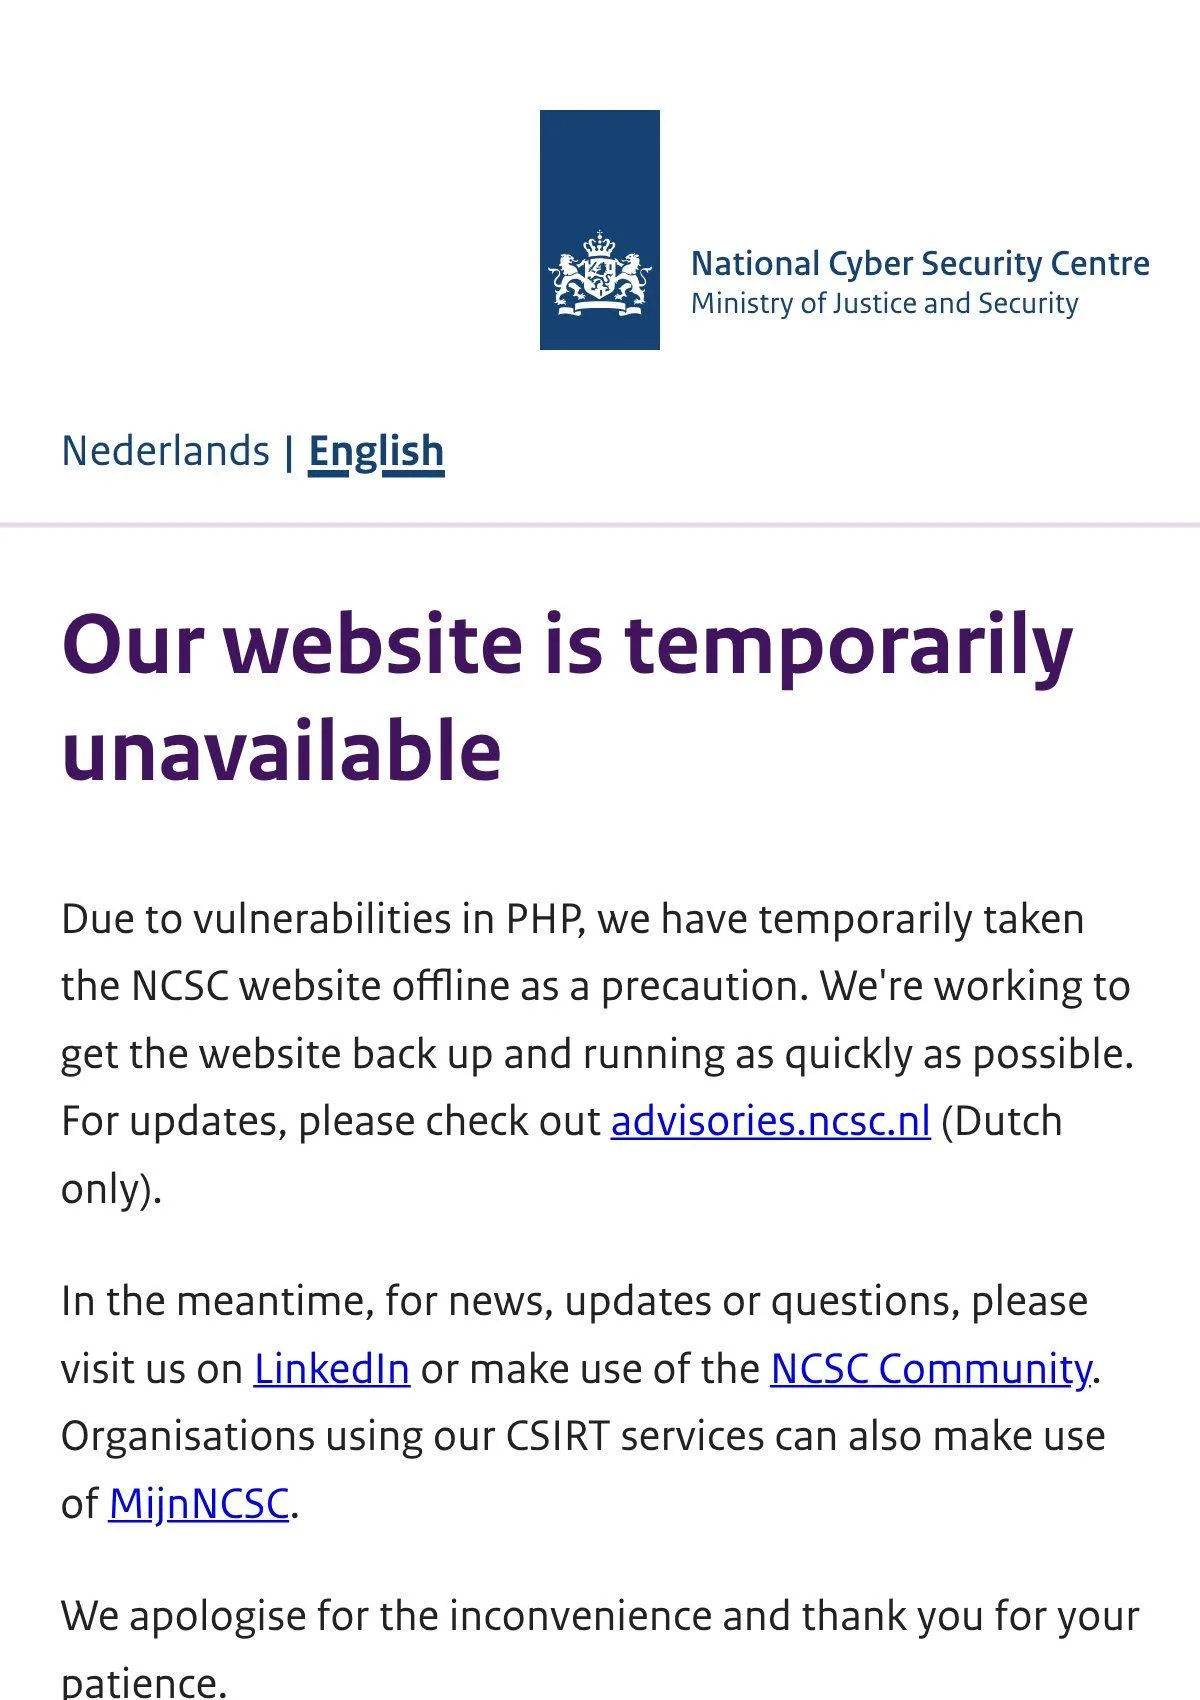
Das deutsche Digitalministerium nahm einige öffentliche Websites als Vorsichtsmaßnahme offline. Das französische Innenministerium kündigte an, die Websites der Präfekturen vom Netz zu nehmen. In den Niederlanden wurden gemeinsam mit dem Nationalen Cybersecurity-Zentrum unter anderem der Hafen von Rotterdam, Overheid.nl, der Fußballverband KNVB, die fünf größten politischen Parteien und zahlreiche Krankenhaus-Websites abgeschaltet.
In Finnland stoppte die staatliche IT-Zentrale Valtori ihre öffentlichen Webdienste, die tschechische Regierung nahm ihre offizielle Website auf Empfehlung ihrer Cybersecurity-Behörde offline. In der Türkei gab die Cyberdirektion eine landesweite Warnung heraus.
Die Wikimedia Foundation hinter Wikipedia schaltete einige ihrer PHP-basierten Systeme ab, bis die Patches eingespielt sind. In Großbritannien waren der Edinburgher Stadtrat sowie BBC-Seiten zu Formaten wie Doctor Who und The Traitors nicht erreichbar. Japans Premierministerin Sanae Takaichi forderte eine dringende Prüfung, ob öffentlich zugängliche Websites PHP verwenden.
Alte PHP-Versionen sind gefährdet
Laut einer Bewertung von CERT-EU können die Schwachstellen Versionen bis hin zu PHP 5 aus dem Jahr 2004 betreffen. Die PHP Foundation hat die Patches jedoch nur für die aktuellsten Versionen veröffentlicht – Systeme mit PHP 8.1 oder älter müssen daher dringend aktualisiert werden.
Cloudflare-Administrator Dane Knecht berichtete, dass erste Angriffsversuche beobachtet wurden und neue Schutzschichten aktiviert wurden. Angreifern soll es möglich sein, durch unautorisierte Remote-Code-Ausführung Schadsoftware zu installieren. Ein erfolgreicher Angriff ist bislang nicht bekannt, doch das Risiko bleibt: Experten bezeichnen die Lücke als eine der gravierendsten der vergangenen Jahre.
Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!