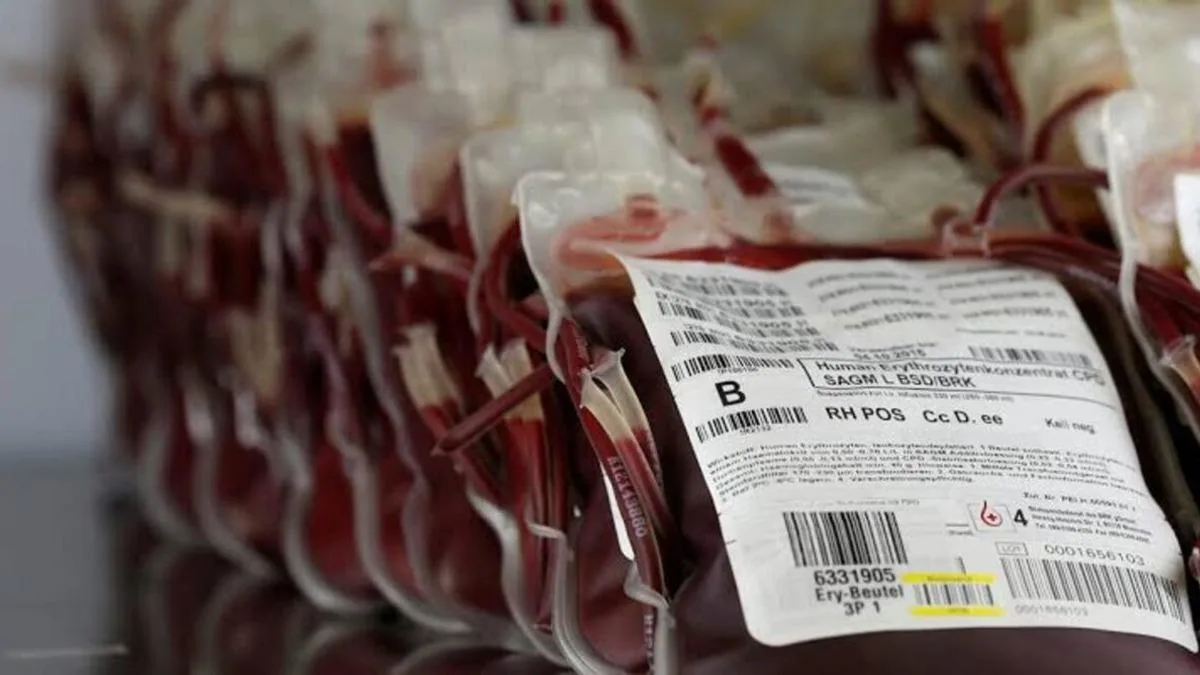

Les cyberattaques visant des infrastructures critiques ont franchi un nouveau seuil inquiétant : cette fois, c'est le sang destiné aux patients qui était visé. Des pirates informatiques ont réussi à s'introduire dans les systèmes de refroidissement de trois centres dépendant de l'Établissement français du sang (EFS), l'organisme public chargé de la gestion du don du sang en France, et ont tenté de modifier la température des enceintes où sont conservés le sang et les produits plasmatiques.
Normalement maintenus à -30 degrés, ces équipements devaient être portés à 110 degrés. Une manipulation qui, si elle avait réussi, aurait détruit des stocks irremplaçables.
Une catastrophe évitée de justesse
Heureusement, les systèmes d'alerte ont joué leur rôle. En détectant le changement anormal de température, ils ont permis aux techniciens d'intervenir immédiatement. Les équipes ont débranché les congélateurs et transféré les stocks de sang et de plasma destinés au traitement de milliers de patients vers des installations de secours sécurisées, non connectées à internet.
Un phénomène qui touche plusieurs pays
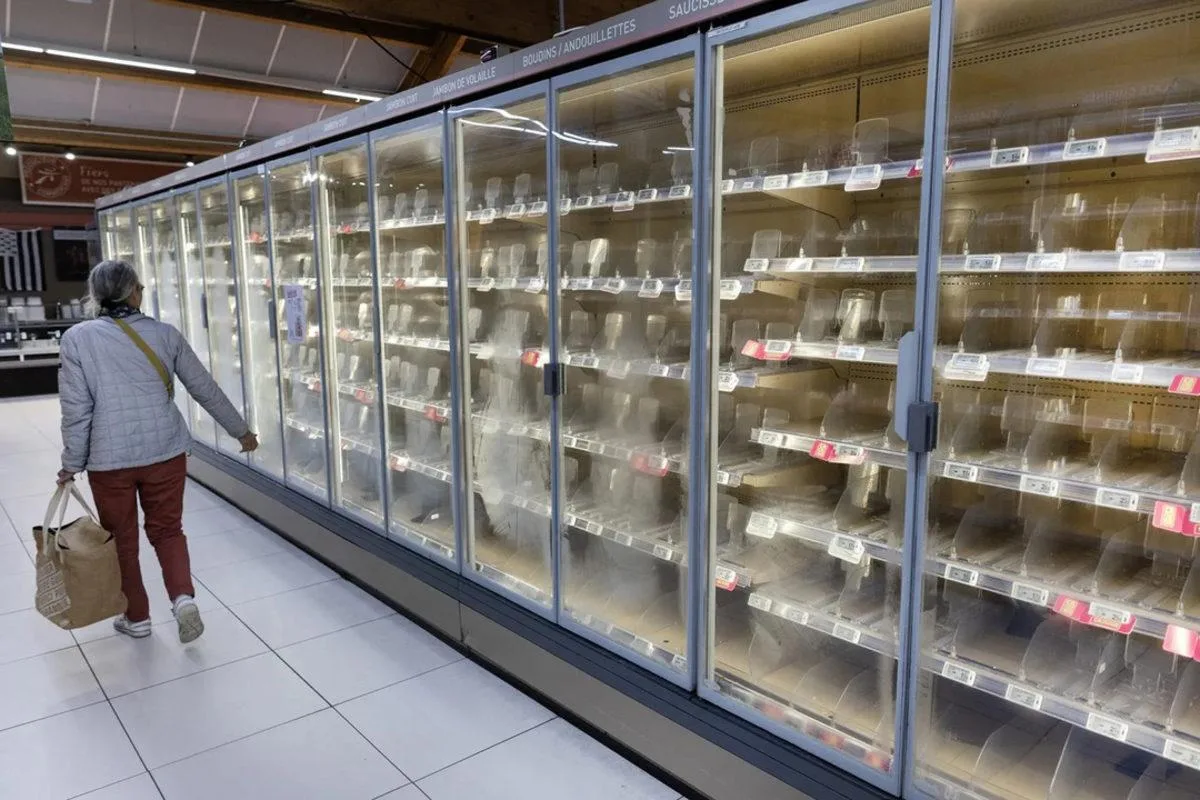
Cette attaque ne constitue pas un incident isolé. Au cours des dernières semaines, des intrusions similaires ont visé les réfrigérateurs de chaînes de supermarchés dans plus de 11 pays, dont la Belgique, l'Italie, le Royaume-Uni et la France.
Lors de ces attaques, la température des réfrigérateurs avait été augmentée à distance jusqu'à 50 degrés, provoquant la détérioration de denrées alimentaires pour des millions d'euros. Le géant de la distribution Ahold Delhaize avait ainsi indiqué que son préjudice pouvait atteindre 250 millions d'euros — un chiffre qui ne concerne qu'une seule entreprise.
Dans le cas des banques du sang, les enjeux sont encore plus critiques : contrairement aux denrées alimentaires, qui peuvent être remplacées, la perte de stocks de sang et de plasma destinés aux traitements des patients serait irréparable.
Qui sont les attaquants ?
Les chercheurs en cybersécurité déploient des pièges numériques, appelés « honeypots », pour retracer les agissements des attaquants. Selon certains experts, les attaques ont été menées de manière simultanée et coordonnée, ce qui suggère l'existence d'un groupe organisé établissant des listes de cibles.
Leur identité reste toutefois floue. Des groupes de hackers russes comme Noname057 revendiquent les attaques, mais les experts continuent d'examiner d'autres pistes : des acteurs soutenus par l'Iran, des équipes adossées à des États, ou encore des jeunes groupes disposant de solides compétences techniques.
Commentaires (0)
Aucun commentaire pour le moment. Soyez le premier !