
« Votre colis n'a pas pu être livré », « vous avez une amende de circulation impayée », « un paiement est en attente de confirmation »… Ces messages ont un objectif commun : paniquer l'utilisateur et le rediriger vers un lien frauduleux. Si l'expéditeur que vous venez de bloquer est aussitôt remplacé par un autre, la cause ne réside probablement pas dans des escrocs isolés, mais dans un réseau criminel organisé fonctionnant avec une infrastructure clé en main.
Microsoft a mis en lumière les coulisses de ce réseau grâce à une opération menée en octobre 2026 avec des forces de l'ordre internationales et des experts en cybersécurité. Selon les données de l'entreprise, le gang a envoyé plus d'un milliard de messages frauduleux à plus de 75 000 organisations dans le monde depuis janvier 2026. Au cœur des attaques se trouvaient une plateforme nommée YAM Store et, dans l'application, des systèmes de phishing baptisés Iron Man et CoGUI.
La fraude se vend désormais via une « boutique »
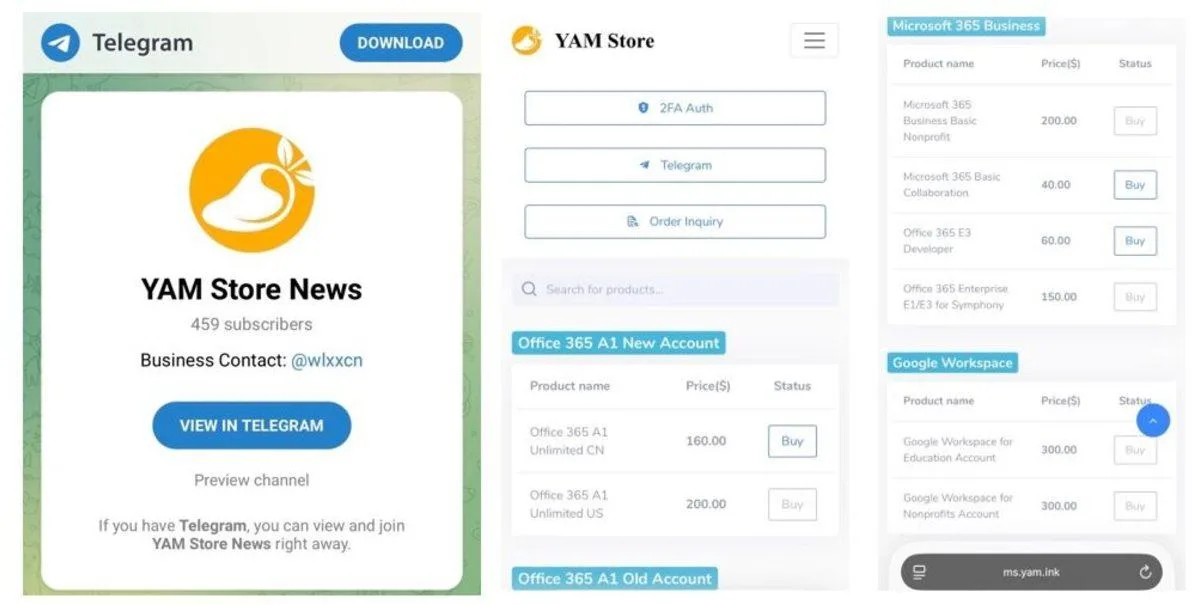
YAM Store fonctionnait comme une sorte de plateforme de services vendant aux attaquants les outils de phishing dont ils avaient besoin. Sans avoir à construire une infrastructure de zéro, il était possible de lancer une attaque avec des solutions prêtes à l'emploi. Parmi les méthodes les plus frappantes du gang figurait l'utilisation de comptes d'établissements d'enseignement compromis ou expirés. Les e-mails semblaient ainsi provenir d'une institution fiable, ce qui leur permettait de contourner une partie des filtres de sécurité.
Changer son mot de passe ne règle pas tout
Les mots de passe saisis sur les fausses pages ainsi que les codes de vérification reçus par SMS étaient transmis instantanément aux attaquants via Telegram. Le gang pouvait ainsi gérer en temps réel le processus de connexion au compte de la victime.
C'est pourquoi changer uniquement son mot de passe ne suffit souvent pas. En cas de suspicion d'accès non autorisé à un compte, il faut fermer les sessions ouvertes, vérifier les informations de récupération et contrôler l'activité du compte.
Le bilan de l'opération
Grâce à l'opération de Microsoft, plus de 20 000 comptes liés au réseau ont été fermés et plus de 100 000 sites frauduleux ont été bloqués. Si le réseau a subi un coup sérieux, les attaques de phishing ne sont pas pour autant terminées.
La recommandation des experts est simple : effectuer les démarches comme le suivi de colis ou le paiement d'une amende non pas via les liens des messages, mais depuis le site officiel de l'organisme concerné. Sur les comptes qui le prennent en charge, il est également possible d'utiliser des méthodes d'authentification plus résistantes au phishing, comme les clés d'accès (passkeys).
Commentaires (0)
Aucun commentaire pour le moment. Soyez le premier !