
Le langage PHP, qui fait tourner plus de la moitié du web, est au cœur d'une crise de cybersécurité mondiale. Des failles critiques, identifiées avec l'aide de l'intelligence artificielle, permettent d'injecter du code malveillant sans avoir besoin de s'authentifier. Les experts avaient annoncé la publication d'un correctif dans la nuit.
Les agences internationales recommandent de passer hors ligne
L'avertissement selon lequel ces failles pourraient donner un accès direct au système de fichiers du serveur et à sa base de données a déclenché une mobilisation rapide. La NSA américaine, le NCSC britannique, ainsi que les autorités de cybersécurité australiennes et de l'Union européenne ont conseillé aux organisations incapables d'appliquer le correctif de fermer temporairement leurs sites, entièrement.
L'Agence nationale de sécurité américaine a mis en garde toutes les organisations utilisant PHP : elles doivent être prêtes à déployer la mise à jour qui corrige les deux failles critiques. À défaut, il est recommandé de garder les systèmes hors ligne jusqu'à une résolution complète du problème.
Quels sites ont été coupés ?
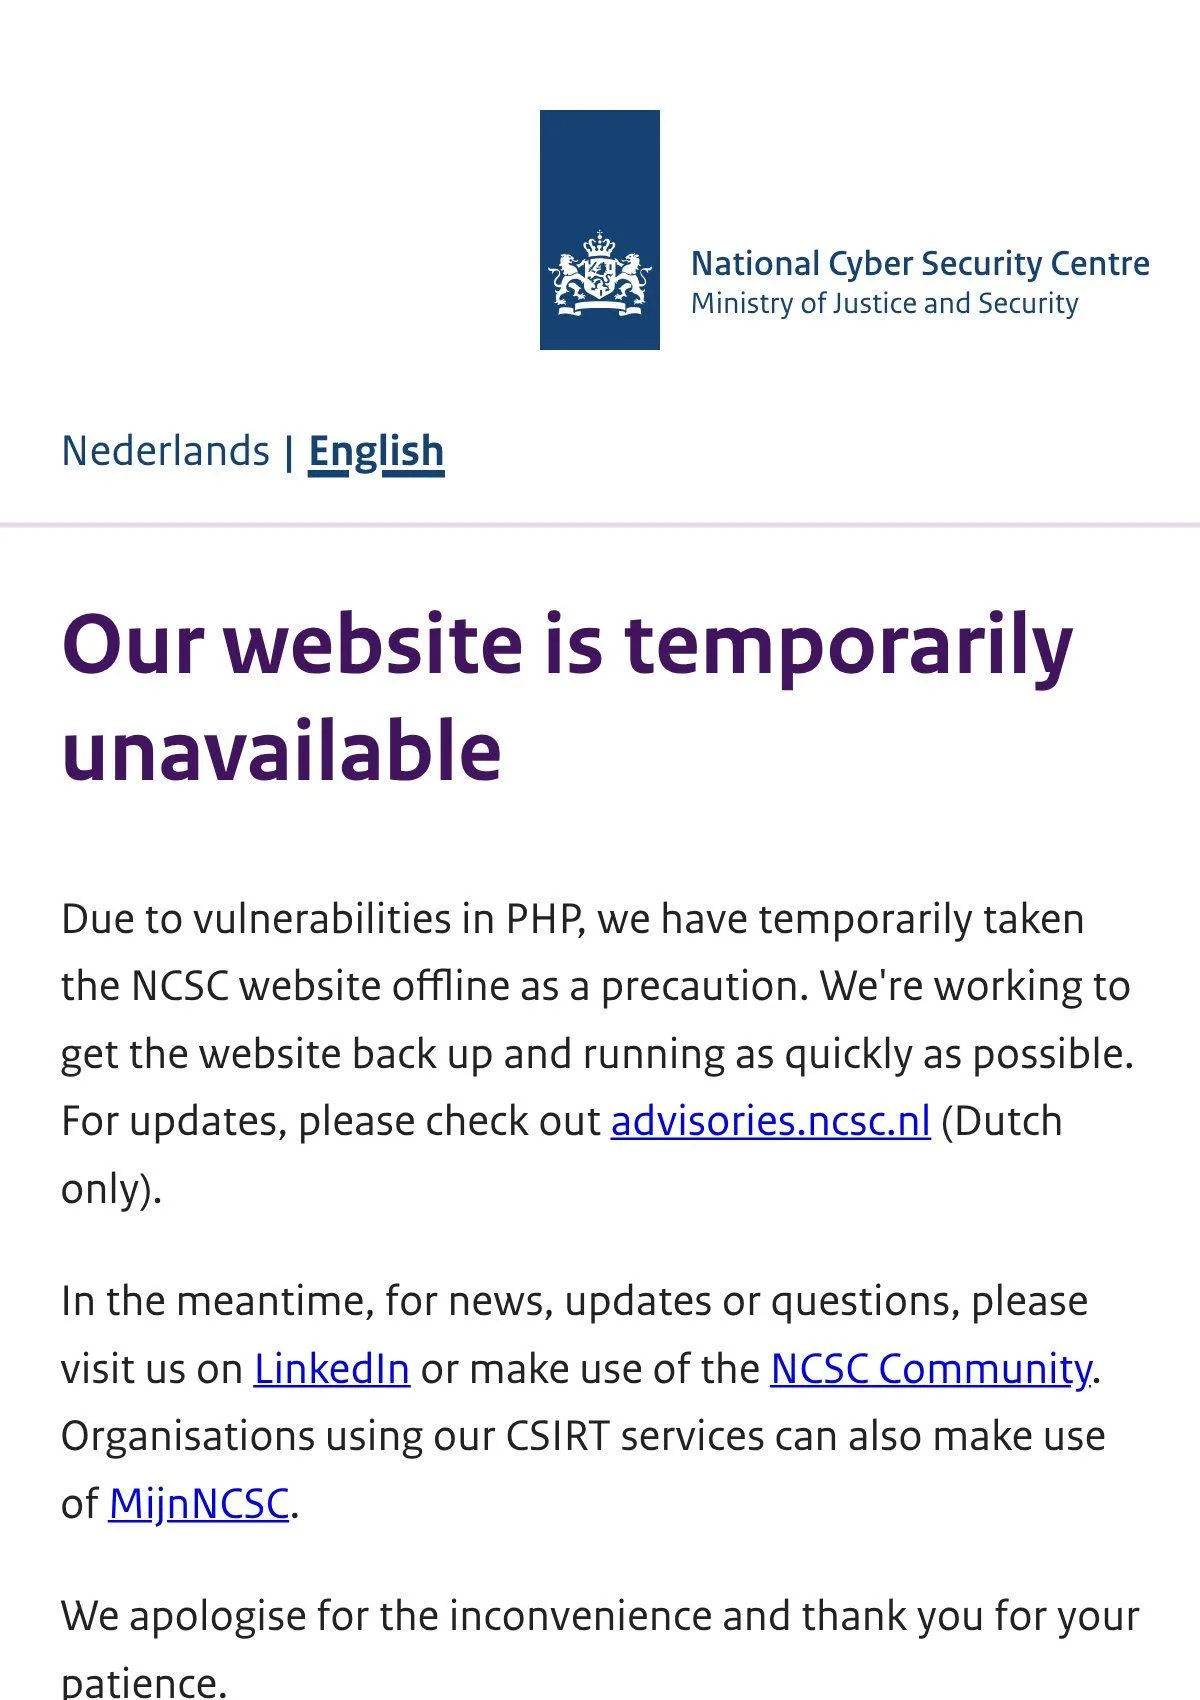
En Allemagne, le ministère du Numérique a fermé certains sites publics par mesure préventive. En France, le ministère de l'Intérieur a annoncé la fermeture des sites des préfectures. Aux Pays-Bas, le Centre national de cybersécurité, le port de Rotterdam, Overheid.nl, la fédération de football KNVB, les cinq plus grands partis politiques et de nombreux sites d'hôpitaux ont été mis hors ligne.
En Finlande, le centre informatique de l'État Valtori a suspendu ses services web publics, tandis que le gouvernement tchèque a fermé son site officiel sur recommandation de son agence de cybersécurité. En Turquie, la direction de la cybersécurité a publié une alerte à l'échelle nationale.
La Wikimedia Foundation, qui se cache derrière Wikipédia, a fermé certains de ses systèmes fonctionnant sous PHP jusqu'à l'application des correctifs. Au Royaume-Uni, le conseil municipal d'Édimbourg ainsi que les pages BBC de programmes comme Doctor Who et The Traitors sont devenus inaccessibles. La Première ministre japonaise Sanae Takaichi a appelé à un examen urgent des sites publics pour vérifier s'ils utilisent PHP.
Les anciennes versions de PHP en danger
Selon l'évaluation de CERT-EU, les failles pourraient remonter jusqu'aux versions antérieures à PHP 5, publié en 2004. La PHP Foundation n'a toutefois publié ses correctifs que pour les versions les plus récentes : les systèmes sous PHP 8.1 ou antérieur doivent donc impérativement être mis à niveau.
Dane Knecht, administrateur chez Cloudflare, a indiqué que les premières tentatives d'attaque ont commencé à être observées et que de nouvelles couches de protection ont été déployées. Les attaquants pourraient exécuter du code à distance sans autorisation et installer des logiciels malveillants. Aucune attaque n'a été constatée à ce jour, mais le risque persiste : les experts qualifient cette vulnérabilité de plus importante de ces dernières années.
Commentaires (0)
Aucun commentaire pour le moment. Soyez le premier !