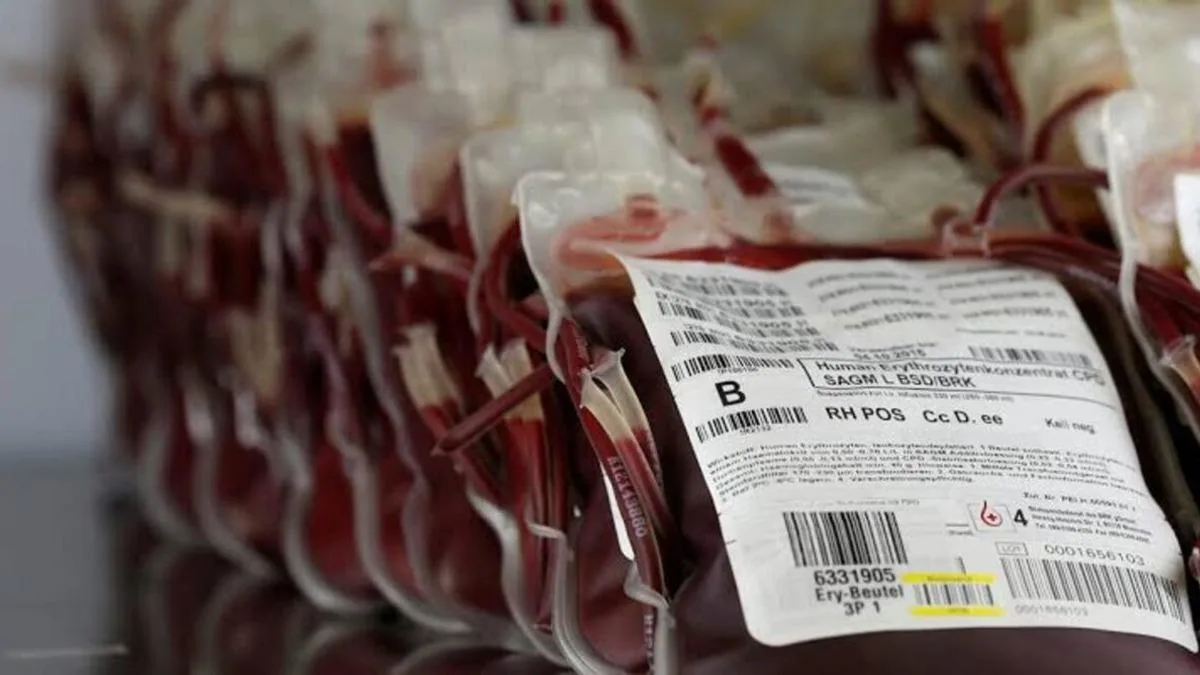

Cyberkriminelle haben in Europa diesmal einen Bereich angegriffen, der die menschliche Gesundheit unmittelbar betrifft: Hacker drangen in die Kühlsysteme von drei Standorten des französischen Blutversorgungsdienstes EFS (Établissement français du sang) ein und versuchten, die Temperatureinstellungen der Kühlschränke zu manipulieren, in denen Blut- und Plasmaprodukte gelagert werden. Die Systeme, die normalerweise bei -30 Grad gehalten werden müssen, sollten auf 110 Grad hochgefahren werden.
Eine große Katastrophe wurde im letzten Moment verhindert. Dank Alarmsystemen, die die ungewöhnliche Änderung der Temperaturschwellen erkannten, griffen Techniker sofort ein. Die Teams zogen die Stecker der Kühlschränke und brachten die Blut- und Plasmaprozente, die für die Behandlung tausender Patienten bestimmt sind, in sichere, nicht mit dem Internet verbundene Backup-Lager.
Bereits Kühlschränke von Supermärkten waren im Visier
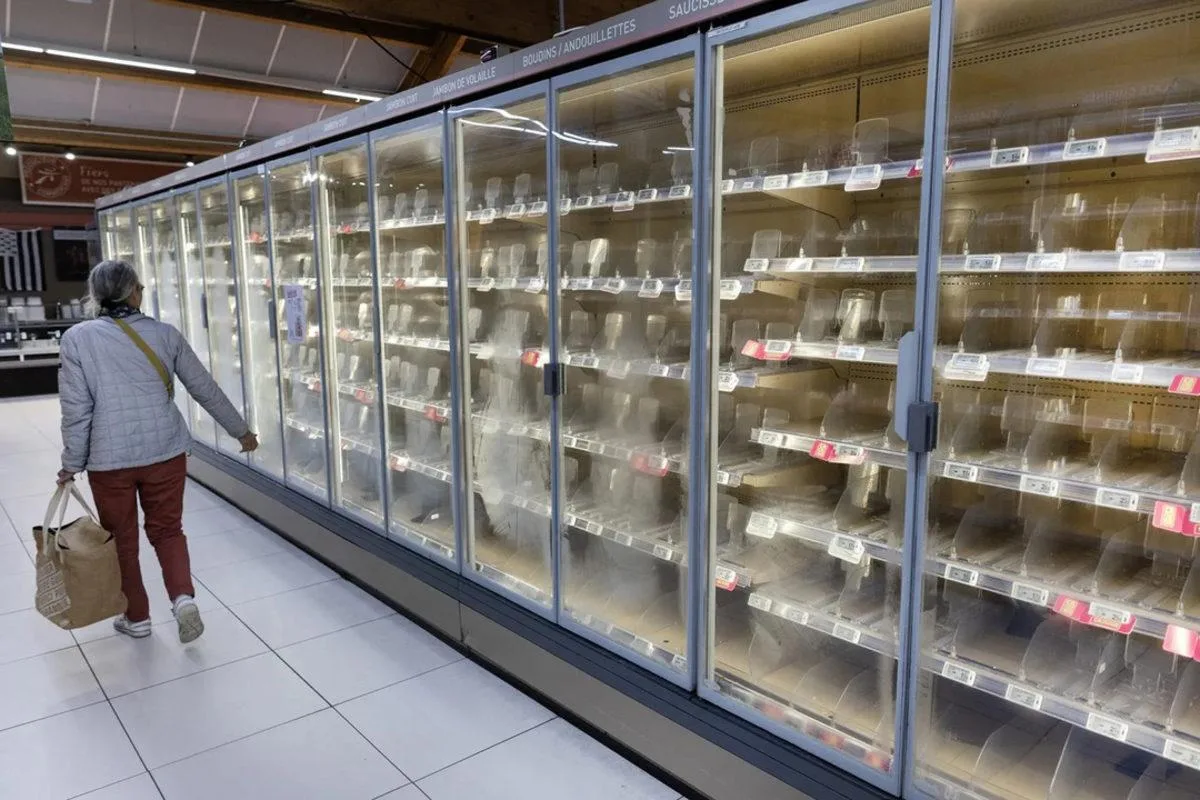
Dieser Angriff steht nicht allein da. In den vergangenen Wochen waren in mehr als 11 Ländern – darunter Belgien, Italien, Großbritannien und Frankreich – ähnliche Eindringversuche in die Kühlschränke von Supermarktketten unternommen worden.
Bei diesen Angriffen war die Temperatur der Kühlschränke aus der Ferne auf bis zu 50 Grad erhöht worden, wodurch Lebensmittel im Wert von Millionen Euro verdorben. Der Einzelhandelskonzern Ahold Delhaize hatte erklärt, dass der entstandene Schaden bis zu 250 Millionen Euro erreichen könnte. Und dieser Betrag betrifft nur ein einziges Unternehmen.
Bei den Blutbanken ist die Lage deutlich kritischer: Während verdorbene Lebensmittel ersetzt werden können, wäre der Verlust der für die Patientenbehandlung vorgesehenen Blut- und Plasmaprozente nicht ersetzbar.
Wer sind die Angreifer?
Cybersicherheitsforscher setzen sogenannte „Honeypots“ – digitale Köder – ein, um die Angreifer zu verfolgen. Einige Experten vermuten, dass die Angriffe gleichzeitig und geplant durchgeführt wurden, also von einer organisierten Gruppe stammen, die Ziellisten erstellt.
Zu den Identitäten gibt es bislang keine gesicherten Informationen. Russische Hackergruppen wie Noname057 beanspruchen die Verantwortung für die Angriffe; Experten prüfen jedoch weiterhin auch alternative Szenarien wie iranisch unterstützte Akteure, staatlich gesteuerte Teams oder technisch hochkompetente junge Gruppen.
Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!