
Nouveau faux pas pour le Google Play Store : une application se faisant passer pour WhatsApp a dépassé les 500 000 téléchargements avant d'être retirée de la boutique. Détail inquiétant, la contrefaçon était mise en avant dans les résultats de recherche du magasin d'applications d'Android au moyen d'une publicité sponsorisée.
Une arnaque révélée sur Reddit
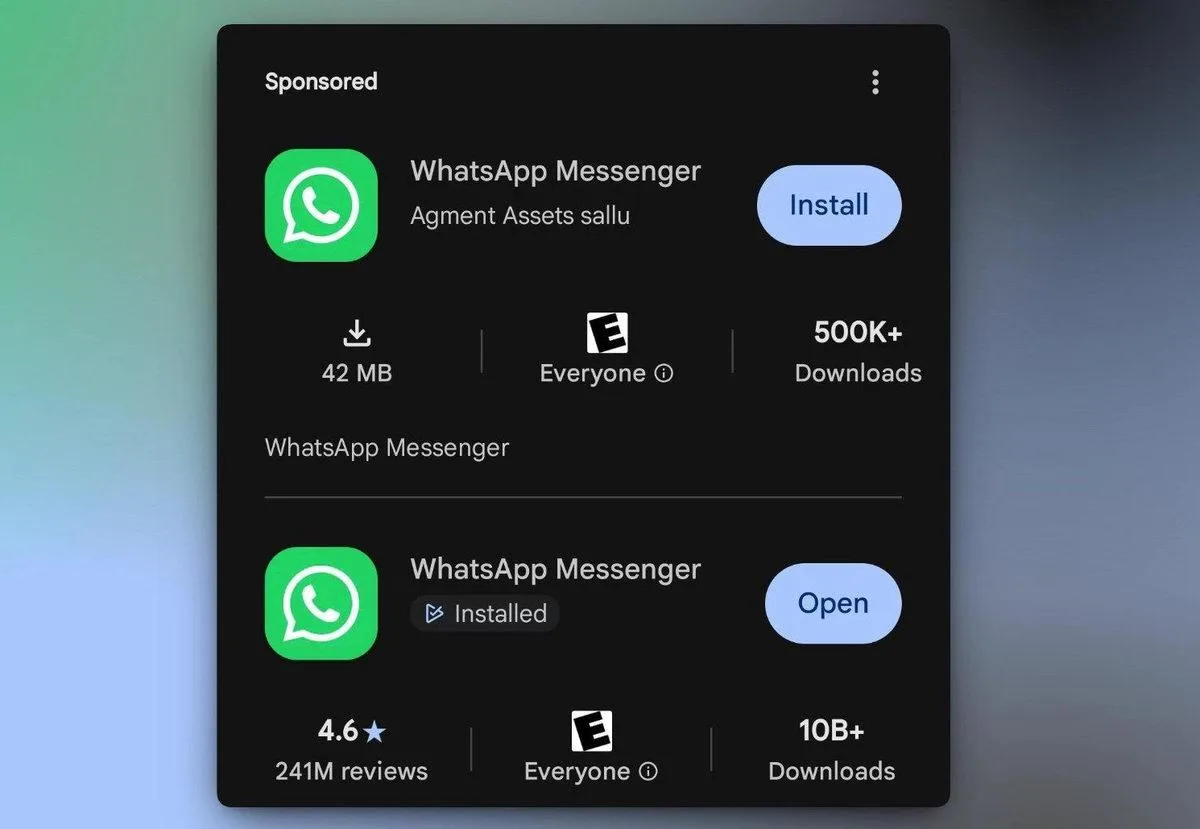
C'est sur Reddit que l'affaire a éclaté. L'utilisateur « 2ne1cheese » a partagé sa découverte dans la communauté r/mildlyinfuriating, en montrant que la fausse application apparaissait dans les résultats de recherche du Play Store sous la forme d'une annonce sponsorisée.
Un demi-million de téléchargements
D'après les données du Play Store, le logiciel frauduleux, ajouté à la boutique en septembre, avait franchi le cap des 500 000 téléchargements. Un total qui peut sembler modeste face aux plus de 10 milliards de téléchargements cumulés par le WhatsApp officiel, mais qui représente un risque considérable pour une application contrefaite. Lors de notre vérification au moment de la rédaction de cet article, l'application avait été retirée et n'était plus listée.
L'épisode survient peu après la découverte d'une fausse application Google Chrome, qui avait atteint 100 000 téléchargements avant d'être elle aussi supprimée. Cette succession montre que la faille dans le dispositif de contrôle du Play Store ne se limite pas à un cas isolé.
Un compte de développeur fantôme et une fiche copiée
La contrefaçon avait été publiée depuis un compte de développeur baptisé « Agment Assets sallu ». Aucune autre application n'était en ligne sous ce nom. Quant à la fiche, elle reprenait à l'identique les captures d'écran et les textes de description du WhatsApp original, offrant aux visiteurs une apparence parfaitement authentique.
Autre précision : le résultat sponsorisé ne s'affichait pas systématiquement. Lors de tests menés sur l'interface mobile et sur le web, la recherche faisait parfois apparaître l'application officielle en tête. Mais la publicité n'étant proposée qu'à certains groupes d'utilisateurs, les personnes les moins attentives pouvaient tomber directement sur la copie frauduleuse.
La faille de l'« Accès anticipé »
Comment la contrefaçon a-t-elle pu franchir les filtres de sécurité et le contrôle communautaire du Play Store ? Selon les analyses, l'application a exploité une brèche dans le programme « Early Access » (Accès anticipé) de Google Play, un dispositif réservé aux applications encore en développement. Pour ces dernières, les avis publics et les notes des utilisateurs sont désactivés.
Un fonctionnement dont les escrocs ont tiré parti. Les personnes ayant installé l'application ne pouvaient ni laisser de commentaire négatif ni attribuer une mauvaise note sur la fiche, et n'avaient donc aucun moyen de mettre en garde les autres utilisateurs. La fausse application a ainsi pu rester longtemps en ligne sans déclencher le moindre signal d'alerte.
Commentaires (0)
Aucun commentaire pour le moment. Soyez le premier !