
PHP, il linguaggio su cui si basa più della metà del web, si trova al centro di una crisi di cybersecurity che sta scuotendo il mondo. Le vulnerabilità, individuate con l'aiuto dell'intelligenza artificiale, consentono di scrivere codice dannoso senza necessità di autenticazione. Gli esperti avevano annunciato la pubblicazione di una patch nella notte.
Le agenzie internazionali consigliano di restare offline
L'avvertimento che le falle potrebbero garantire l'accesso diretto al file system e al database del server ha spinto i governi ad agire rapidamente. NSA, il NCSC del Regno Unito, le autorità di cybersecurity australiane e dell'Unione Europea hanno consigliato alle organizzazioni che non riescono ad applicare la patch di chiudere temporaneamente e completamente i propri siti.
L'Agenzia per la Sicurezza Nazionale statunitense ha avvertito tutte le organizzazioni che utilizzano PHP di prepararsi all'aggiornamento che corregge le due vulnerabilità critiche. Se l'aggiornamento non è possibile, si raccomanda di tenere il sistema offline finché il problema non sia risolto definitivamente.
Quali siti sono stati messi offline?
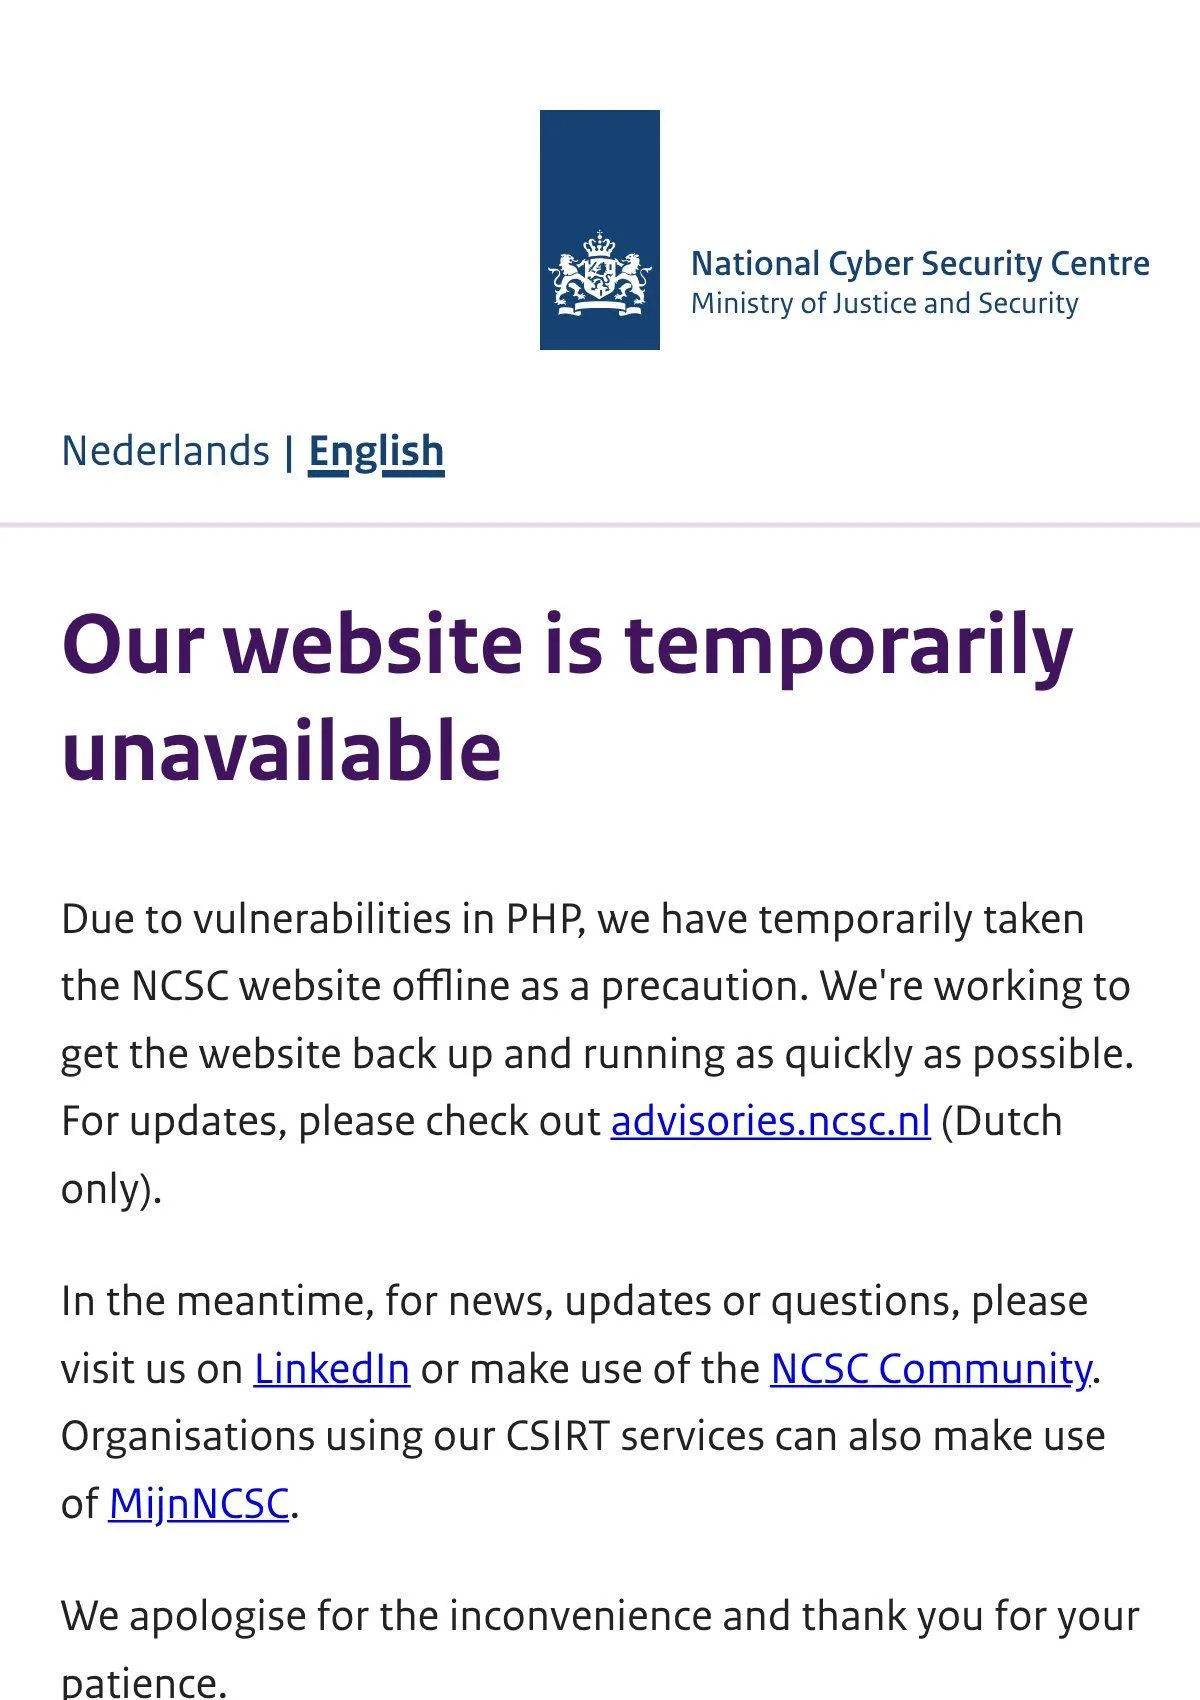
Il Ministero tedesco per il Digitale ha chiuso alcuni siti pubblici come misura preventiva. Il Ministero dell'Interno francese ha annunciato la chiusura dei siti delle prefetture. Nei Paesi Bassi, insieme al Centro Nazionale di Cybersecurity, sono stati messi offline il porto di Rotterdam, Overheid.nl, la federazione calcistica KNVB, i cinque maggiori partiti politici e numerosi siti di ospedali.
In Finlandia il centro IT statale Valtori ha sospeso i servizi web pubblici, mentre il governo ceco ha chiuso il proprio sito ufficiale su consiglio dell'agenzia di cybersecurity. In Turchia la Presidenza per la Cybersecurity ha emesso un avviso su tutto il territorio nazionale.
La Wikimedia Foundation, l'organizzazione dietro Wikipedia, ha chiuso alcuni dei propri sistemi basati su PHP finché le patch non siano state applicate. Nel Regno Unito i siti del Consiglio comunale di Edimburgo e delle pagine BBC di programmi come Doctor Who e The Traitors sono diventati inaccessibili. La First Minister giapponese Sanae Takaichi ha chiesto di verificare con urgenza se i siti pubblici utilizzino PHP.
Le vecchie versioni di PHP a rischio
Secondo la valutazione di CERT-EU, le vulnerabilità potrebbero riguardare versioni risalenti fino a PHP 5, pubblicato nel 2004. La PHP Foundation ha invece rilasciato le patch solo per le versioni più recenti: per questo i sistemi che utilizzano PHP 8.1 o versioni precedenti devono aggiornarsi con urgenza.
Dane Knecht, amministratore di Cloudflare, ha riferito che sono stati osservati i primi tentativi di attacco e che sono stati attivati nuovi livelli di protezione. Si segnala che gli attaccanti potrebbero eseguire codice in remoto senza autorizzazione e caricare malware. Finora non si è verificato alcun attacco, ma il rischio resta: gli esperti lo definiscono una delle più grandi vulnerabilità degli ultimi anni.
Commenti (0)
Ancora nessun commento. Scrivi il primo!